

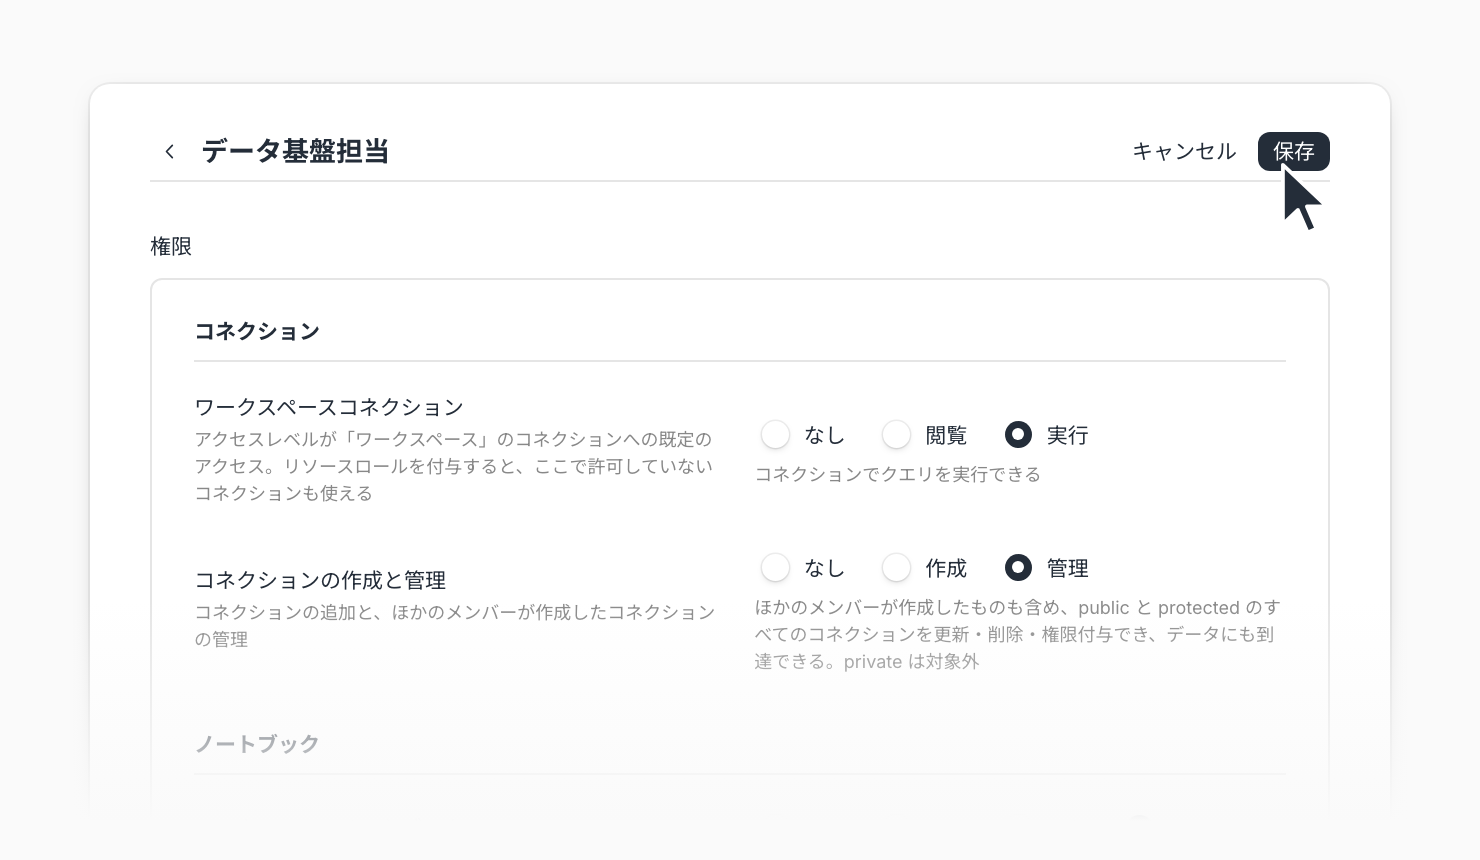
カスタムロールで権限を組み合わせたロールを作れるようになりました(ベータ)
ワークスペースロールを自分で作れるカスタムロールを、ベータとして公開しました。
ワークスペース・コネクション・ノートブックなどの領域ごとに権限のレベルを選び、組織の役割分担に合わせたロールをユーザーやサービスアカウントに割り当てられます。
これまでのワークスペースロールは、組み込みのロールから選ぶ形でした。カスタムロールでは、たとえば「エディタに一部の管理権限を足したロール」や「必要な領域の閲覧だけを持つロール」を作れます。
主な特徴
領域ごとに権限のレベルを選ぶ:ワークスペース設定・メンバー・ワークスペースコネクション・ワークスペースノートブック・ワークフローなどの項目ごとに、なし か各レベル(閲覧・実行・編集・公開 など)を選びます。レベルは上位が下位を含みます
ひな形から作成:ワークスペース設定 > ロール の ロールを作成 から、空のロール か エディタをもとに作成 を選べます。作成済みのカスタムロールは 複製 して別のロールのもとにできます
コネクションを1つずつ使わせる:アクセスレベルが「ワークスペース」のコネクションにも、リソースロールを個別に付与できるようになりました。ワークスペースコネクション を なし にしたロールでも、使わせたいコネクションだけを使えるようにできます
ゲスト招待もロールで管理:レポートからゲストを招待できるかどうかは、ロールの ゲスト招待 の権限で決まります。組み込みのエディタからゲスト招待を外す設定も、ロール 画面のエディタの 権限 に移りました
活用例
データ基盤の担当者に、エディタの権限に加えてコネクションの作成と管理だけを任せる
経営層やほかの部署のメンバーに、必要なノートブックの閲覧だけを持つロールを割り当てる
部署ごとに使うデータウェアハウスが分かれているとき、ワークスペースのコネクションを部署ごとに分けて使わせる
関連ドキュメント
利用条件
カスタムロールはベータ版のオプション機能です。ご契約内容によってはご利用いただけません。仕様は予告なく変更される場合があります。
ロールの作成・編集・削除はワークスペースオーナーのみが行えます。ワークスペースの削除やオーナーの付与、APIキーなど、ワークスペースオーナーのみの権限はカスタムロールに含められません。カスタムロールはゲストには割り当てられず、許可ドメインや招待リンクから参加するユーザーにも割り当てられません。カスタムロールを割り当てたユーザーは、権限の内容にかかわらずエディタ数として数えます。